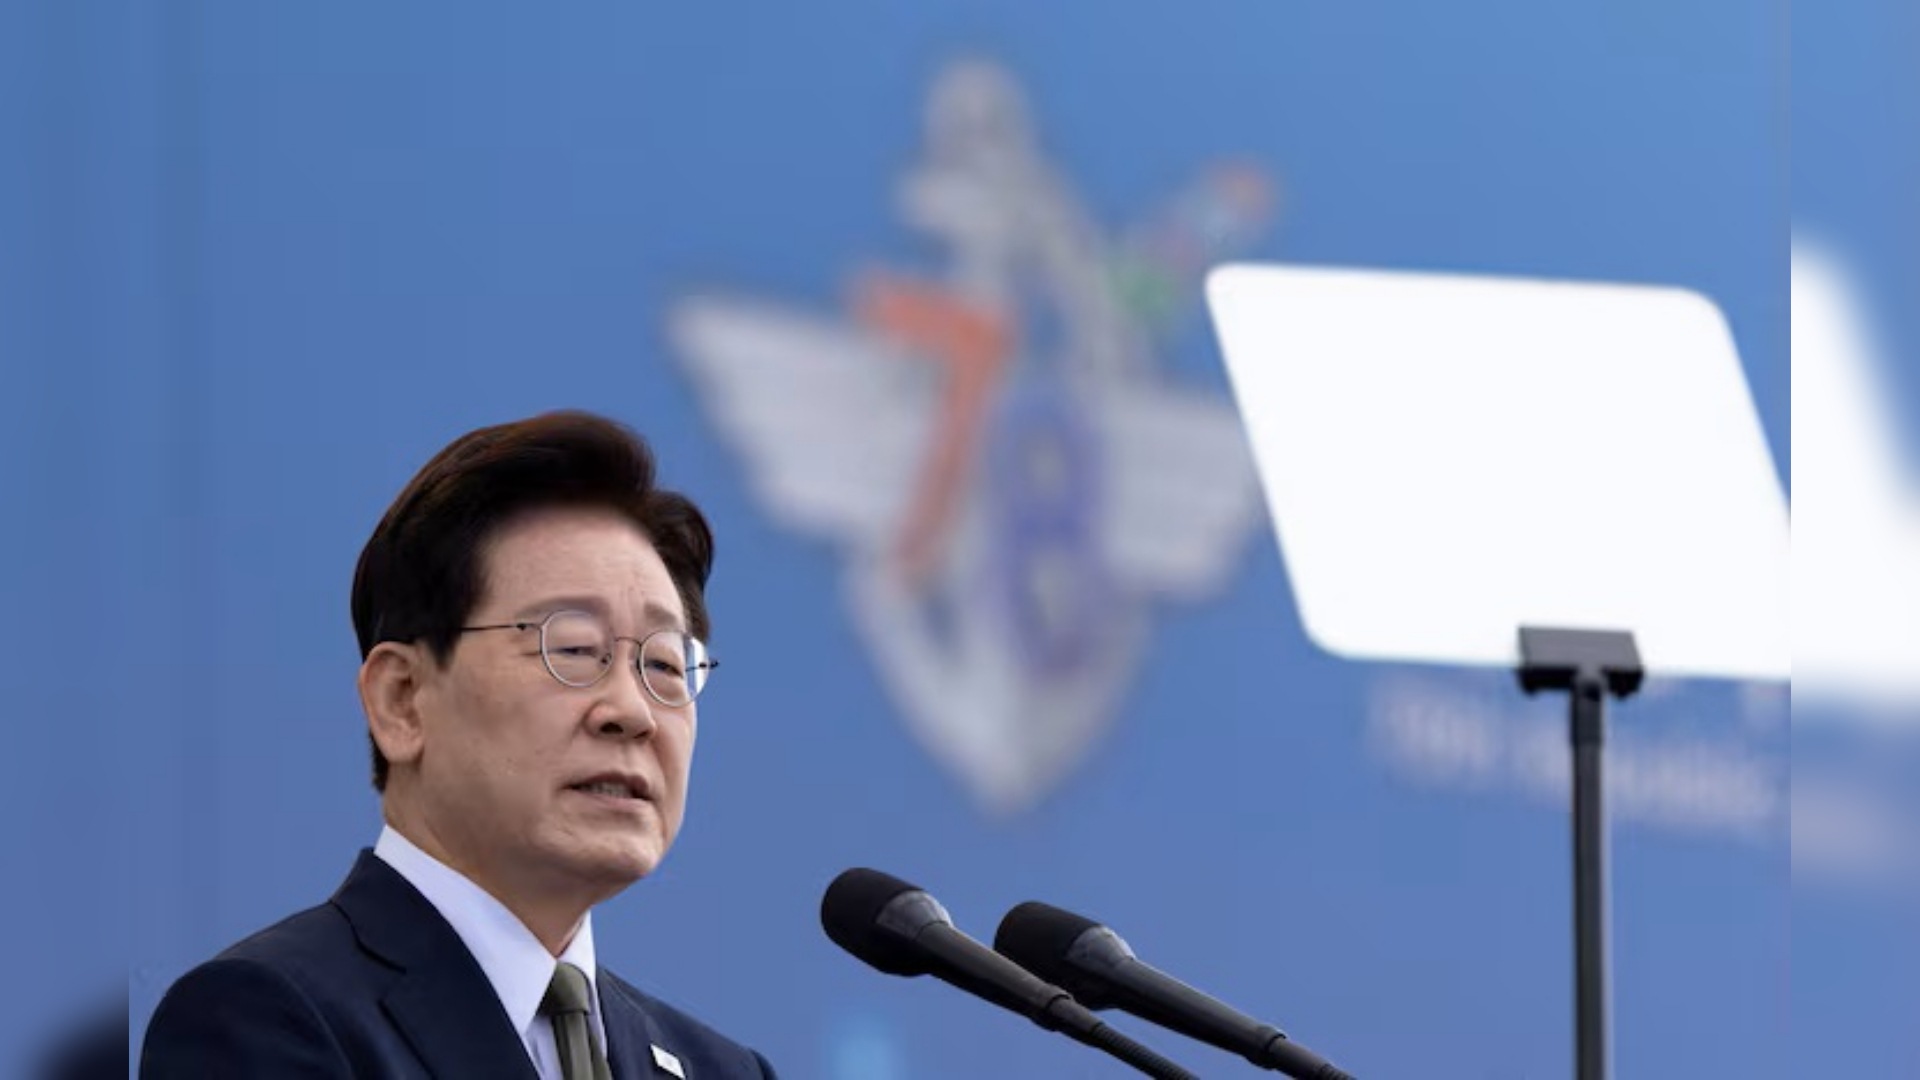
جنوبی کوریا کے صدر لی جے میونگ نے کہا ہے کہ ملک کے بعض بینکوں پر حالیہ سائبر حملوں میں مصنوعی ذہانت کے ماڈلز کے استعمال کے شواہد سامنے آئے ہیں۔
انہوں نے متعلقہ اداروں کو ہدایت کی ہے کہ حملوں کی اصل نوعیت اور اس میں مصنوعی ذہانت کے ممکنہ کردار کا فوری طور پر تعین کیا جائے اور صارفین کے نقصان کو کم سے کم کرنے کے لیے تمام دستیاب وسائل بروئے کار لائے جائیں۔
منگل کو کابینہ کے اجلاس سے خطاب کرتے ہوئے صدر لی ے کہا کہ بعض ہیکنگ حملوں میں مصنوعی ذہانت کے استعمال کے آثار سامنے آئے ہیں، جس کے باعث عوام میں تشویش اور بے چینی پیدا ہوئی ہے۔ انہوں نے حکام پر زور دیا کہ وہ واقعات کی مکمل اور واضح تحقیقات کریں اور سائبر حملوں سے نمٹنے کے لیے ایسے حفاظتی نظام تیار کریں جو مصنوعی ذہانت کے دور کے تقاضوں کے مطابق ہوں۔
یہ معاملہ ایسے وقت میں سامنے آیا ہے جب جنوبی کوریا کے کئی بڑے بینک سائبر حملوں اور صارفین کی ذاتی معلومات کے افشا ہونے کی شکایات کر چکے ہیں۔ مالیاتی خدمات کمیشن کے مطابق شنہان بینک، کے بی کوک من بینک اور دیگر اداروں نے اپنے نظام پر سائبر حملوں کی اطلاع دی ہے۔ یونہاپ خبر رساں ادارے کے مطابق ہانا بینک اور ووری بینک بھی سائبر حملوں سے متاثر ہوئے ہیں۔
جنوبی کوریا کی پولیس نے ان واقعات کی باقاعدہ اور وسیع پیمانے پر تحقیقات شروع کر دی ہیں۔ حکام اس بات کا جائزہ لے رہے ہیں کہ حملہ آوروں نے بینکوں کے کمپیوٹر نظام تک کس طرح رسائی حاصل کی اور کیا مصنوعی ذہانت نے ان حملوں کو زیادہ مؤثر بنانے میں کوئی کردار ادا کیا۔
تاہم ابھی تک حکام نے یہ نہیں بتایا کہ حملہ آوروں نے مصنوعی ذہانت کا کون سا نظام یا کون سے ٹولز استعمال کیے۔ یہ بھی واضح نہیں کیا گیا کہ سائبر حملوں کے نتیجے میں مجموعی طور پر کتنے صارفین کی معلومات متاثر ہوئی ہیں اور حملوں سے بینکوں کے نظام کو کس حد تک نقصان پہنچا ہے۔
جنوبی کوریا کے مالیاتی ادارے اس صورتحال کو انتہائی سنجیدگی سے لے رہے ہیں۔ مالیاتی خدمات کمیشن کے چیئرمین لی ایوک وون نے اتوار کو مالیاتی شعبے سے متعلق اداروں، نگران اداروں اور متاثرہ بینکوں کے اعلیٰ حکام کا ہنگامی اجلاس طلب کیا۔ اجلاس میں مالیاتی اداروں کو ہدایت کی گئی کہ وہ اپنے کمپیوٹر نظام کی حفاظت کا ازسرنو جائزہ لیں اور غیر مجاز رسائی روکنے کے لیے زیادہ مؤثر اقدامات کریں۔
مالیاتی نگرانی کی سروس اور مالیاتی سلامتی کے ادارے نے حالیہ سائبر حملوں سے متعلق اہم معلومات بینکوں کے ساتھ بھی شیئر کی ہیں۔ ان معلومات میں 28 منفرد انٹرنیٹ پروٹوکول یعنی آئی پی پتے اور بعض ممالک سے متعلق معلومات شامل ہیں۔ حکام کے مطابق ان معلومات سے بینکوں کو حملوں کے ممکنہ ذرائع کا سراغ لگانے اور اپنے حفاظتی نظام کو مزید مضبوط بنانے میں مدد مل سکتی ہے۔
خبررساں ادارے رائٹرز کے مطابق ہانا بینک سے متعلق ایک حالیہ واقعے میں 89 صارفین کی ذاتی معلومات افشا ہوئی تھیں۔ ان معلومات میں صارفین کے نام، شناختی نمبر اور فون نمبر شامل تھے، تاہم بینک کے مطابق مالیاتی معلومات متاثر نہیں ہوئیں۔ شنہان بینک پر 30 ستمبر کو حملے کی اطلاع بھی سامنے آئی تھی، جبکہ دیگر بڑے بینکوں کے نظام میں بھی غیر مجاز سرگرمیوں کا پتا چلا ہے۔
جنوبی کوریا میں سامنے آنے والے یہ واقعات اس لحاظ سے بھی اہم ہیں کہ دنیا بھر میں مصنوعی ذہانت کے استعمال میں تیزی کے ساتھ اس کے غلط استعمال کے خدشات بھی بڑھ رہے ہیں۔ مصنوعی ذہانت اب صرف معلومات حاصل کرنے، تحریر اور تحقیق تک محدود نہیں رہی بلکہ ایسے خودکار نظام بھی تیار ہو چکے ہیں جو مختلف کمپیوٹر نظاموں کے ساتھ براہ راست کام کر سکتے ہیں۔
رائٹرز کے مطابق ستمبر میں آسٹریلیا نے بتایا تھا کہ مصنوعی ذہانت سے چلنے والے ایک نظام نے جون میں حکومت کے صحت سے متعلق ایک آن لائن نظام تک غیر مجاز رسائی حاصل کی تھی۔ اس واقعے کو ممکنہ طور پر حکومت کی کسی ویب سائٹ میں مصنوعی ذہانت کے ذریعے مداخلت کی پہلی معلوم مثال قرار دیا گیا تھا۔ آسٹریلوی حکام نے تاہم کہا تھا کہ مریضوں کے ریکارڈ تک رسائی کے شواہد نہیں ملے۔
اسی طرح کینیڈا میں بھی مصنوعی ذہانت کے خودکار نظام کی جانب سے ایک سرکاری ویب سائٹ میں داخل ہونے کی کوشش کی اطلاع سامنے آئی۔ ایک مصنوعی ذہانت کی تحقیق کرنے والی کمپنی کے مطابق اے آئی نظام نے کینیڈین حکومت کی ویب سائٹ کو ہیک کرنے کی کوشش کی، تاہم یہ کوشش کامیاب نہیں ہوئی۔ کینیڈین حکام نے بھی کہا کہ ان کے نظام میں کسی کامیاب مداخلت کے شواہد نہیں ملے۔
ماہرین کے لیے جنوبی کوریا کے بینکوں پر ہونے والے حملے اس لیے بھی تشویش کا باعث ہیں کہ اگر مصنوعی ذہانت کو سائبر جرائم کے لیے استعمال کیا جانے لگا تو حملہ آور کم وقت میں زیادہ پیچیدہ کارروائیاں کر سکتے ہیں۔ مصنوعی ذہانت بڑی مقدار میں معلومات کا تجزیہ کرنے، کمزور نظاموں کی نشاندہی کرنے اور بعض ہیکنگ سرگرمیوں کو خودکار بنانے میں مدد دے سکتی ہے۔
رائٹرز نے اگست میں بھی رپورٹ کیا تھا کہ شمالی کوریا سے منسلک ایک ہیکنگ گروپ نے ایسے مصنوعی ذہانت کے اوزار تیار کیے تھے جو سائبر حملوں کو خودکار بنانے، چوری شدہ معلومات کا تجزیہ کرنے اور زیادہ مؤثر فریب کاری کی مہمات تیار کرنے میں مدد دے سکتے ہیں۔
جنوبی کوریا کے صدر کی جانب سے فوری تحقیقات کا حکم اس بڑھتے ہوئے خطرے کی اہمیت کو ظاہر کرتا ہے۔ حکومت کے لیے اب اصل چیلنج یہ معلوم کرنا ہے کہ حالیہ بینک حملوں میں مصنوعی ذہانت نے کس حد تک کردار ادا کیا، حملہ آوروں نے کون سے طریقے استعمال کیے اور مستقبل میں ایسے واقعات کو کس طرح روکا جا سکتا ہے۔
صدر لی نے متعلقہ اداروں کو واضح طور پر ہدایت کی ہے کہ تحقیقات میں تاخیر نہ کی جائے اور نقصان کو کم کرنے کے لیے افرادی قوت اور وسائل فوری طور پر استعمال کیے جائیں۔ ان کا کہنا ہے کہ مصنوعی ذہانت کے تیزی سے بدلتے ہوئے ماحول میں سائبر سلامتی کے طریقوں کو بھی اسی رفتار سے بہتر بنانا ہوگا۔
جنوبی کوریا میں ہونے والے یہ واقعات اس بات کی نشاندہی کرتے ہیں کہ مصنوعی ذہانت جہاں معیشت، صنعت اور روزمرہ زندگی میں نئی سہولتیں پیدا کر رہی ہے، وہیں اس کے غلط استعمال سے مالیاتی اداروں، سرکاری نظام اور شہریوں کے ذاتی ڈیٹا کو نئے خطرات بھی لاحق ہو رہے ہیں۔